


Megduplázódott a malware-ekhez használt digitális tanúsítványok száma
A Kaspersky Lab kutatói szerint az elmúlt évben megduplázódott a rosszindulatú szoftverekhez felhasznált nem megbízható tanúsítványok száma. 2014 végén a cég vírusirtó adatbázisa több mint 6000 ilyen tanúsítványt tartalmazott.
A rosszindulatú fájlok hitelesítéséből fakadó veszélyek egyre növekvő száma miatt a szakértők azt tanácsolják a rendszergazdáknak és a felhasználóknak, hogy kezeljék fenntartásokkal a digitális aláírásokat, és ne engedélyezzék a hitelesített fájlok futtatását pusztán az aláírás megléte miatt.
„A vírusok írói ellopják és lemásolják az érvényes aláírásokat, hogy elhitessék a felhasználóval és a vírusirtó programmal, hogy a fájl biztonságos. A Kaspersky Lab a folyamatos fenyegetést jelentő támadások (APT) módszerei között évek óta megfigyelte már ezt a megoldást.” – mondta Andrey Ladikov, a Kaspersky Lab stratégiai kutatásokért felelős vezetője.
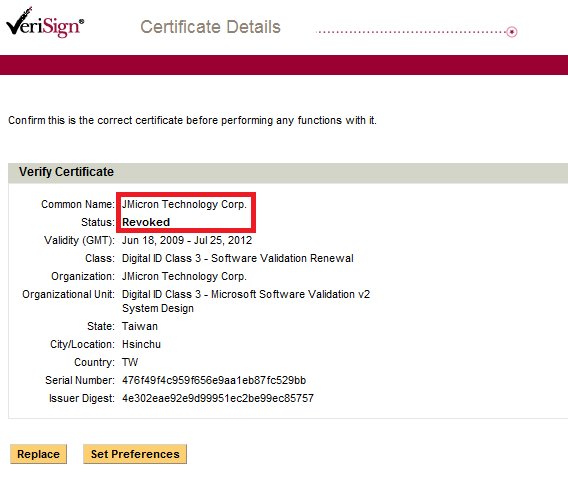
A hírhedt Stuxnet féreg a Realtek és a JMicron ellopott tanúsítványait használta. A Winnti hackercsoport feltört rendszerű játékfejlesztő cégek tanúsítványait hasznosította újra támadásaiban. Arra is láthattunk már példát, hogy több kínai hacker támadásaiban ugyanaz a tanúsítvány került elő.
Annak érdekében, hogy ne telepítsünk malware-t azért, mert az érvényesnek tűnő tanúsítványt nem szűri ki víruskereső rendszer, alapvető fontosságú, hogy egy fejlett antivírus program használatával és a következő biztonsági előírások betartásával fokozottan odafigyeljünk az aláírással rendelkező fájlokra:
1. Tiltassuk le az olyan programok telepítését, amelyek ismeretlen szoftvergyártó digitális aláírásával rendelkeznek: a legtöbb ellopott tanúsítvány kis fejlesztőktől származik.
2. Amikor ismeretlen tanúsítványközpontból érkező tanúsítvánnyal találkozunk, ne fogadjuk el azt.
3. Ne engedélyezzük a programok telepítését pusztán azért, mert a tanúsítvány nevéből azt feltételezzük, hogy az megbízható. Vizsgáljuk meg a tanúsítvány többi paraméterét is, például a sorozatszámát és a tanúsítvány ujjlenyomatát (hash sum).
4. Telepítsük a Microsoft MS13-098 jelű frissítést, ez megszünteti az abból fakadó hibát, hogy az aláírt fájl további adatokat tartalmazhat, anélkül, hogy a fájl aláírását megsértené.
5. Használjunk olyan vírusirtó megoldást, amely saját adatbázissal rendelkezik a megbízható és nem megbízható tanúsítványokról.
Kapcsolódó cikkek
- Új domainek élesztik újjá a régi spameket
- A Kaspersky bemutatta Security Scan programjának legújabb verzióját
- Célzott kibertámadásokkal hatolnak be a Dél-kínai-tenger körüli országok rendszereibe
- A felhasználók 24%-a vesztette már el biztonsági másolatait
- Az első negyedév kiberfenyegetései számokban
- Kiberbiztonság: mire figyeljünk utazásunk alatt?
- Egyre gyakoribbak a túlterheléses támadások
- Az Allied Telesis a Kasperskyt bízta meg, hogy védelmet biztosítson új tűzfalaihoz
- Megelőzhetők az adathalász támadások Facebookon
- Még mindig nem vagyunk elég körültekintőek, ha a jelszavainkról van szó
Biztonság ROVAT TOVÁBBI HÍREI
A kiberbiztonság többé nem luxus: a Zyxel egyszerűvé teszi a védelmet
A biztonságos, mesterséges intelligenciával támogatott felhőalapú hálózati megoldások vezető szolgáltatója, a Zyxel Networks átfogó kampányt indít, amelynek célja, hogy a különböző iparágakban tevékenykedő kisebb IT-partnerek számára is egyszerűbbé tegye a kiberbiztonsági szolgáltatások bevezetését, értékesítését és kezelését.